Руководитель
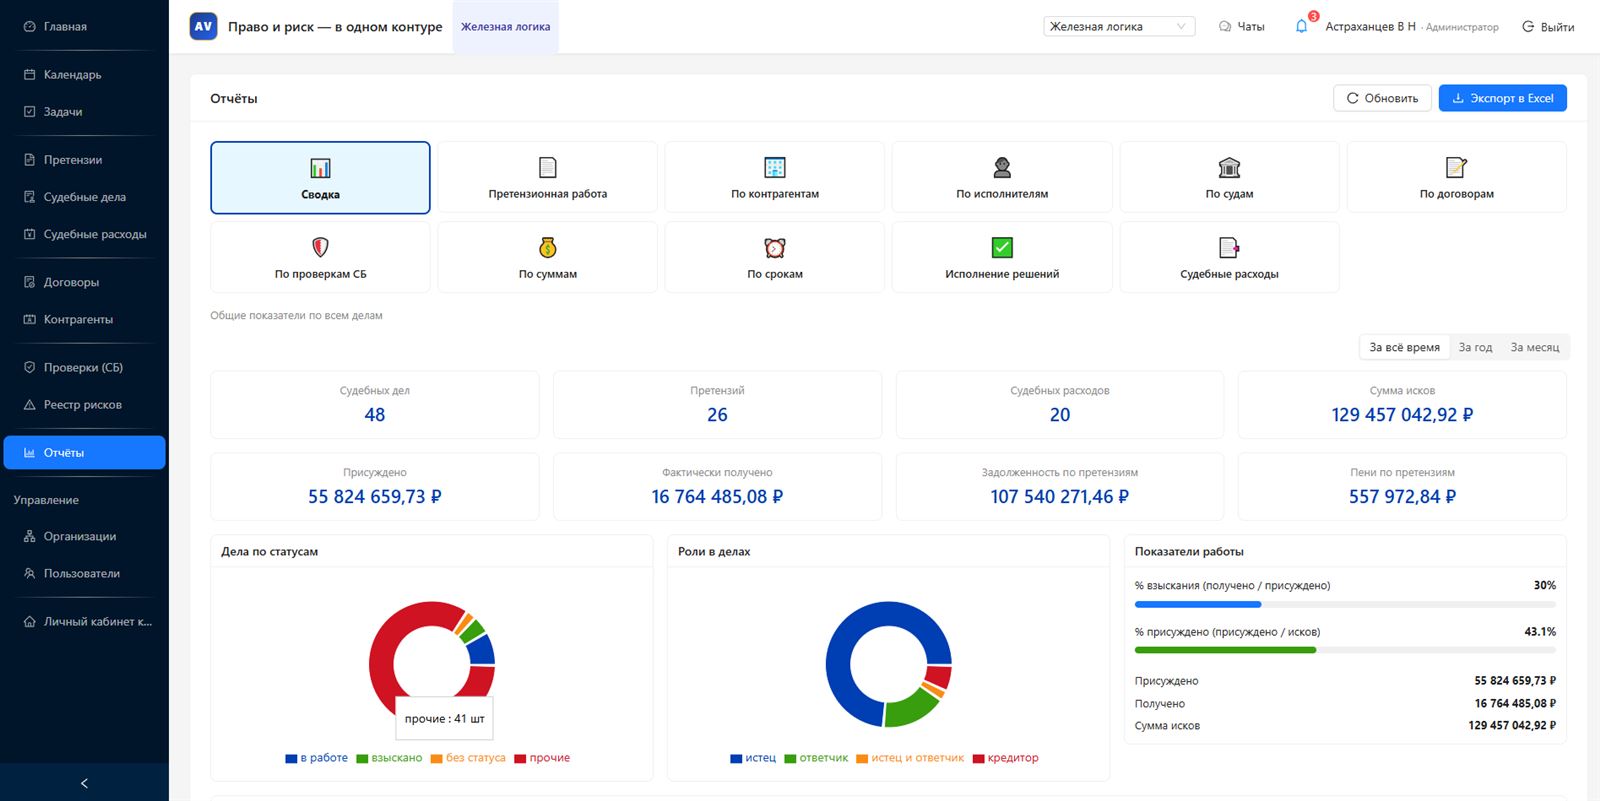
Полный доступ: управляет командой, видит задачи и отчёты, настраивает тариф и доступы сотрудников.
Разграничение прав: руководитель, юрист, помощник, заказчик

Роли и доступы в AVCRM - это настройка прав, при которой каждый участник видит только нужное для своей работы. Руководитель управляет всем, юрист ведёт дела и претензии, помощник выполняет поручения, заказчик смотрит свои процессы в отдельном входе. Доступ настраивается один раз и защищает данные.
Юридическая работа - это конфиденциальные данные: условия договоров, суммы споров, материалы дел. Когда все видят всё, ошибка доступа стоит дорого: помощнику не нужны финансовые сводки, заказчику - внутренние комментарии и планы компании.
Разграничение прав решает и вопросы дисциплины: сотрудник, закрывший свои задачи, не видит чужую загрузку, если это не задано ролями. А режим «только просмотр» защищает данные от случайного изменения тем, кому редактирование не положено.
Права также закрывают вопрос ответственности: видно, кто создал запись, кто изменил статус и кто в системе последний. Для руководителя это порядок и понятная картина происходящего.
Полный доступ: управляет командой, видит задачи и отчёты, настраивает тариф и доступы сотрудников.
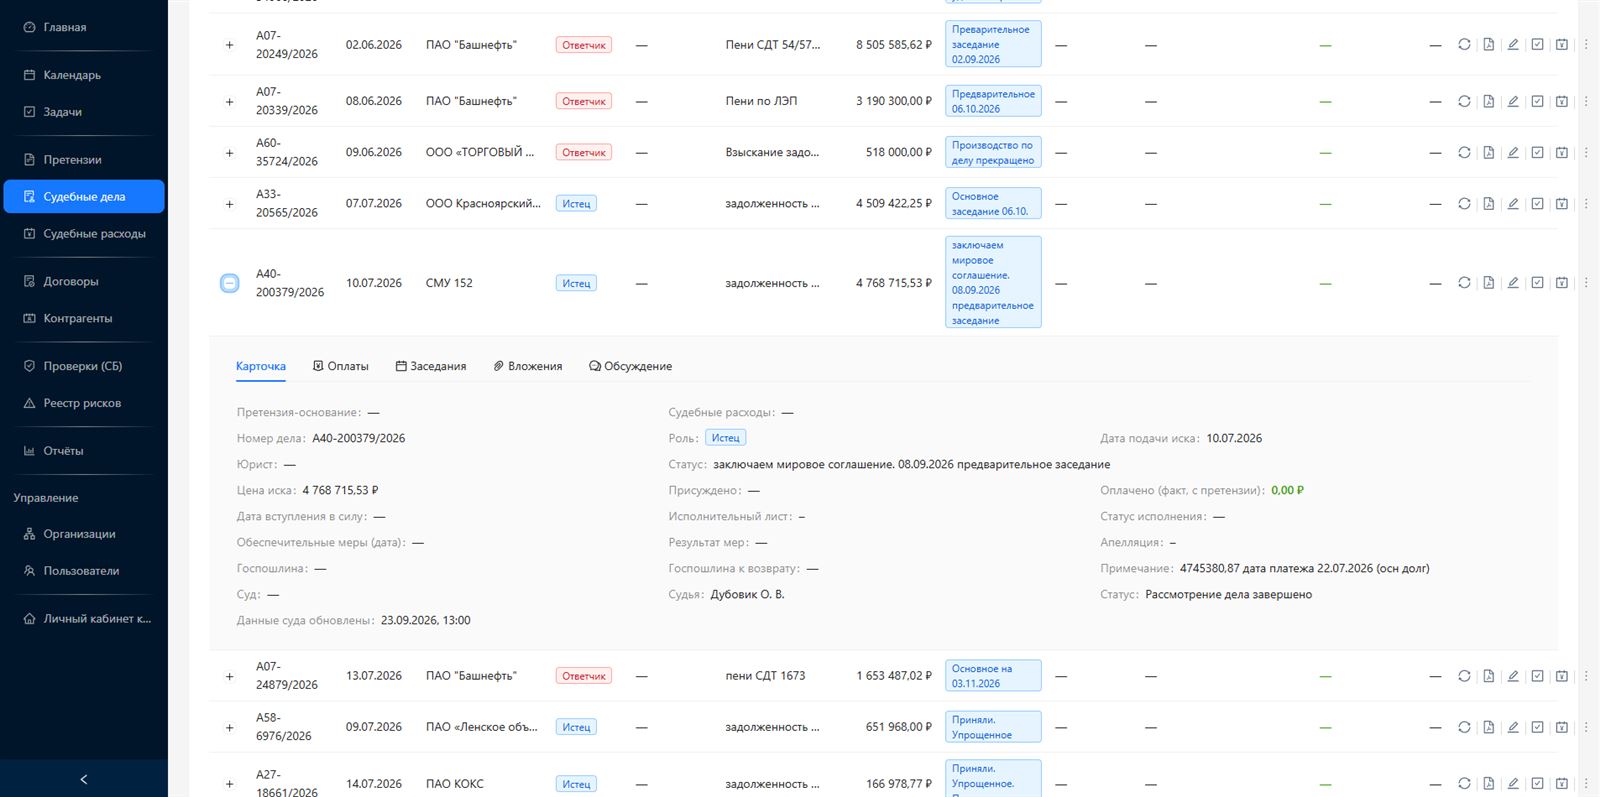
Ведёт дела, претензии, договоры и задачи. Работает с карточками и материалами в пределах своих прав.
Выполняет поручения, добавляет данные и документы. Видит только ту часть работы, что ему назначена.
Отдельный вход: видит свои дела и статусы без доступа к внутренним данным компании. Режим «только просмотр».


Настройка занимает несколько минут и не требует повторения при каждом найме: роли заданы один раз, и новый сотрудник получает права по своему положению. Порядок доступа хранится вместе с данными, а не в головах администраторов.
Ключевой принцип: каждый участник работает в своём контуре. Юрист не отвлекается на управленческие задачи, помощник не получает лишних данных, заказчик не вмешивается в процессы фирмы. Прав достаточно для работы и нет лишних для ошибок.
Режим «только просмотр» полезен клиенту и руководству, которым данные нужны для контроля, а не для редактирования. Он защищает записи и одновременно сохраняет прозрачность: ещё один пример того, как разграничение прав работает на порядок.
История изменений фиксирует, кто внёс правку, поэтому разграничение доступа работает вместе с ответственностью. Спор о статусе дела решается просмотром истории, а не беседой по памяти. Для фирмы это дополнительная защита и порядок.
Когда компания растёт и добавляет сотрудников, права меняются без переработки системы: роль присваивается, изменяется или снимается. Внешние участники - заказчики - подключаются отдельным входом и не засоряют общее пространство команды.
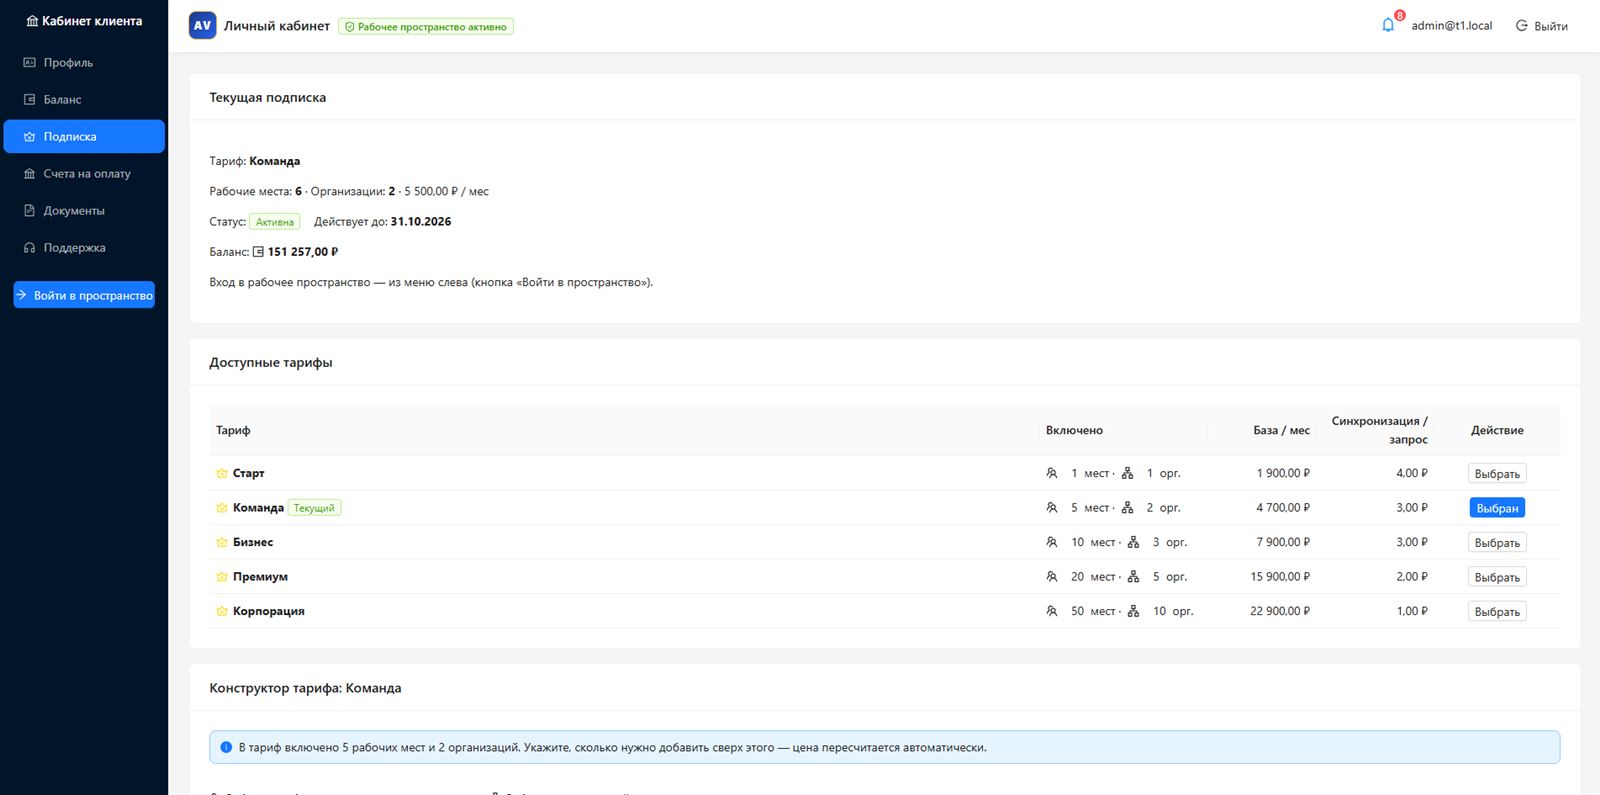
Роли и доступы входят в тариф «Старт» - 1 900 ₽ в месяц за рабочее пространство и одного сотрудника, дополнительное место - 700 ₽ в месяц. Пробный доступ - 14 дней без карты. Состав тарифов - на странице тарифов AVCRM, инструкции - в разделе помощь. Подробнее о командной работе - на странице для юридического отдела.
| Было | Стало |
|---|---|
| Все видят всё | Каждый работает в своих правах |
| Данные защищены постфактум | Доступ ограничен заранее |
| Редактирует любой | Режим «только просмотр» |
| Клиент внутри рабочего поля | Отдельный вход заказчика |
| Изменения без имени | История правок по сотрудникам |
Доступ настраивается по логике работы: юристу - карточки дел и претензий, помощнику - задачи и ввод данных, руководителю - отчёты и управление. Никто не вынужден видеть лишнее, и никто не ограничен зря.
Права назначаются один раз при подключении сотрудника. Состав команды меняется, а правила доступа остаются стабильными: настройка хранится в системе, а не в головах администраторов.
Разграничение доступа поддерживает контроль задач: каждый сотрудник видит своё поле работы и несёт ответственность за свой список. Руководитель не вмешивается в каждую операцию, но видит общую картину.
Режим «только просмотр» подходит и клиенту: заказчик следит за ходом дел, не создавая лишних правок. Такой вход экономит время и защищает данные фирмы.
История изменений хранит имя каждого, кто внёс правку. При разборе конфликта или споре о статусе достаточно посмотреть историю записи: ответственность закреплена системой, а не устными договорённостями.
Границы прав - элемент дисциплины: меньше лишнего доступа, меньше случайных ошибок. Настройка ролей занимает минуты и окупается в первый же месяц работы.
Настройка ролей занимает несколько минут при первом подключении: определите, кто руководитель, кто юрист, кто помощник, и назначьте права. Если у компании есть клиенты со своим доступом, заказчику даётся отдельный вход со своими делами.
Дальше система работает сама: права применяются к каждому разделу, сотрудники видят только своё, руководитель - общую картину. Изменения вносятся по мере роста команды, а не по каждому инциденту.
Руководитель отвечает за управление: видит отчёты, задачи, сроки и может менять доступы. Юрист ведёт практику: дела, претензии, договоры, проверки. Помощник выполняет поручения и вводит данные, не касаясь управления.
Заказчик получает ограниченный вход: свои дела, статусы и документы. Такой доступ сохраняет конфиденциальность фирмы и выстраивает понятные границы участия клиента в работе.
Режим «только просмотр» полезен, когда данные нужны для контроля, но не для изменения: аудитору, руководителю без прав редактирования, клиенту. Он не заменяет права, а дополняет их точечно.
Такой режим снижает число случайных правок: изменения вносят только те, кому это положено. Данные надёжнее, разбор ошибок проще, доверие к системе выше.
Фирма работает с конфиденциальными материалами, и разделение доступа между командой и клиентами - обязательное условие. Клиент видит свою часть, но не внутренние комментарии, планы и финансовые данные фирмы.
Настройка прав для нового клиента занимает минуты: добавляется вход, назначаются дела, границы доступа задаются один раз. Прозрачность для клиента сохраняется, безопасность фирмы - тоже.
Каждое изменение записи фиксируется с указанием сотрудника. При спорной ситуации достаточно посмотреть историю: кто внёс правку, когда и в какое поле. Ответственность перестаёт быть вопросом доверия.
История полезна и для контроля качества: видно, кто чаще вносит исправления и на каких участках повторяются ошибки. Это данные для обучения и регламентов.
Когда компания растёт, роли масштабируются без переработки структуры: новый юрист получает те же права, что и действующие, помощник - свой набор, руководитель - управленческий. Каждый шаг занимает минуты.
Права меняются и при изменении обязанностей: сотрудник переведён на другой участок, роль обновлена, доступы приведены в соответствие. Простота настройки позволяет держать систему актуальной.
Права могут настраиваться точечно: назначить юристу работу с делами, но ограничить раздел отчётов; дать помощнику ввод данных без изменения статусов. Гибкость важна, когда у сотрудника своя зона ответственности.
Настройка не требует пересоздания аккаунта: роль и права меняются в пару действий, и новые границы доступа действуют сразу.
Режим «только просмотр» включается там, где данные нужны, но изменений не требуется: проверка работы, контроль со стороны руководителя, мониторинг у заказчика. Возможность смотреть без права править - отдельная форма доступа.
Такие ограничения защищают архив и снижают число ошибочных правок. Контроль не мешает работе, а данные остаются в надёжном состоянии.
В компании с юридическим отделом и руководством настройка ролей выстраивает три уровня: руководитель видит всё и управляет, юристы ведут практику, помощники поддерживают процесс. Каждый уровень дополняет другой, не мешая.
Границы прав понятны с первого дня: документы и карточки открываются у тех, кому они нужны, а внутренняя информация остаётся внутри фирмы.
Для фирмы, работающей с несколькими клиентами, отдельные входы заказчиков снимают путаницу: каждый клиент видит свои дела и не пересекается с другими. Никакой случайной передачи данных между проектами.
Такой подход усиливает доверие: клиент работает в своём контуре, наблюдая статусы и документы своего процесса, а не всю клиентскую базу фирмы.
Руководитель, юрист и помощник работают внутри системы, заказчик подключается отдельным входом. Доступ к отчётам и настройкам задаётся правами роли.
Это режим, при котором сотрудник или клиент видит данные, но не может их изменять. Он подходит для контроля и защиты записей от случайных правок.
Да - заказчик получает отдельный вход и видит свои дела и статусы без доступа к внутренним данным компании.
Руководитель изменяет роль сотрудника или включает режим «только просмотр». Изменение вступает в силу сразу и не требует переработки системы.
Роли и доступы входят в тариф «Старт» - 1 900 ₽ в месяц за одного сотрудника, дополнительное место - 700 ₽ в месяц. Пробный период 14 дней без карты.
14 дней бесплатного доступа: настройте роли, и каждый будет видеть своё.