Создание запроса
Из карточки контрагента: реквизиты и история уже подставлены, поэтому запрос заполняется за минуту.
Запрос из карточки контрагента - без почты и звонков

Запрос в службу безопасности - это способ запустить проверку контрагента прямо из системы, без переписки в почте и звонков. Юрист формирует запрос, безопасник получает его в своей роли, ведёт проверку и оформляет заключение. В AVCRM запрос, статус и результат собраны в одном месте, поэтому весь маршрут проверки остаётся прозрачным.
Раньше проверка зависела от того, дошло ли письмо и напомнил ли юрист о просьбе. Запрос терялся в переписке, статус оставался неизвестным, а сделка застревала в неопределённости. Запрос в СБ из системы решает это: он попадает безопаснику сразу, а юрист видит, взяли ли его в работу.
Запрос нужен и для учёта. Когда все обращения к службе безопасности проходят через систему, руководитель видит нагрузку и сроки, а по каждому контрагенту остаётся история проверок. Так проверка перестаёт быть личной договорённостью между сотрудниками и становится частью процесса.
Третий плюс - дисциплина. Поскольку запрос связан с карточкой контрагента, безопасник видит реквизиты и историю без уточняющих вопросов, а юрист получает заключение там же, где ведёт сделку. Подробнее о процессе проверки - на странице проверок контрагентов.
Из карточки контрагента: реквизиты и история уже подставлены, поэтому запрос заполняется за минуту.
Безопасник видит запрос сразу в своей роли. Отдельная почта и звонки не нужны.
В работе или готово - состояние запроса видно юристу, поэтому не приходится уточнять, взяли ли его.
Все запросы по контрагенту сохраняются в карточке. Повторная проверка опирается на прошлые данные.
Запрос связан с ролями и доступами: юрист создаёт обращение, безопасник ведёт проверку, руководитель видит сводку. Права настраиваются так, чтобы данные не уходили лишним людям. Подробнее - на странице роли и доступы, а о хранении результата - на странице заключений СБ.

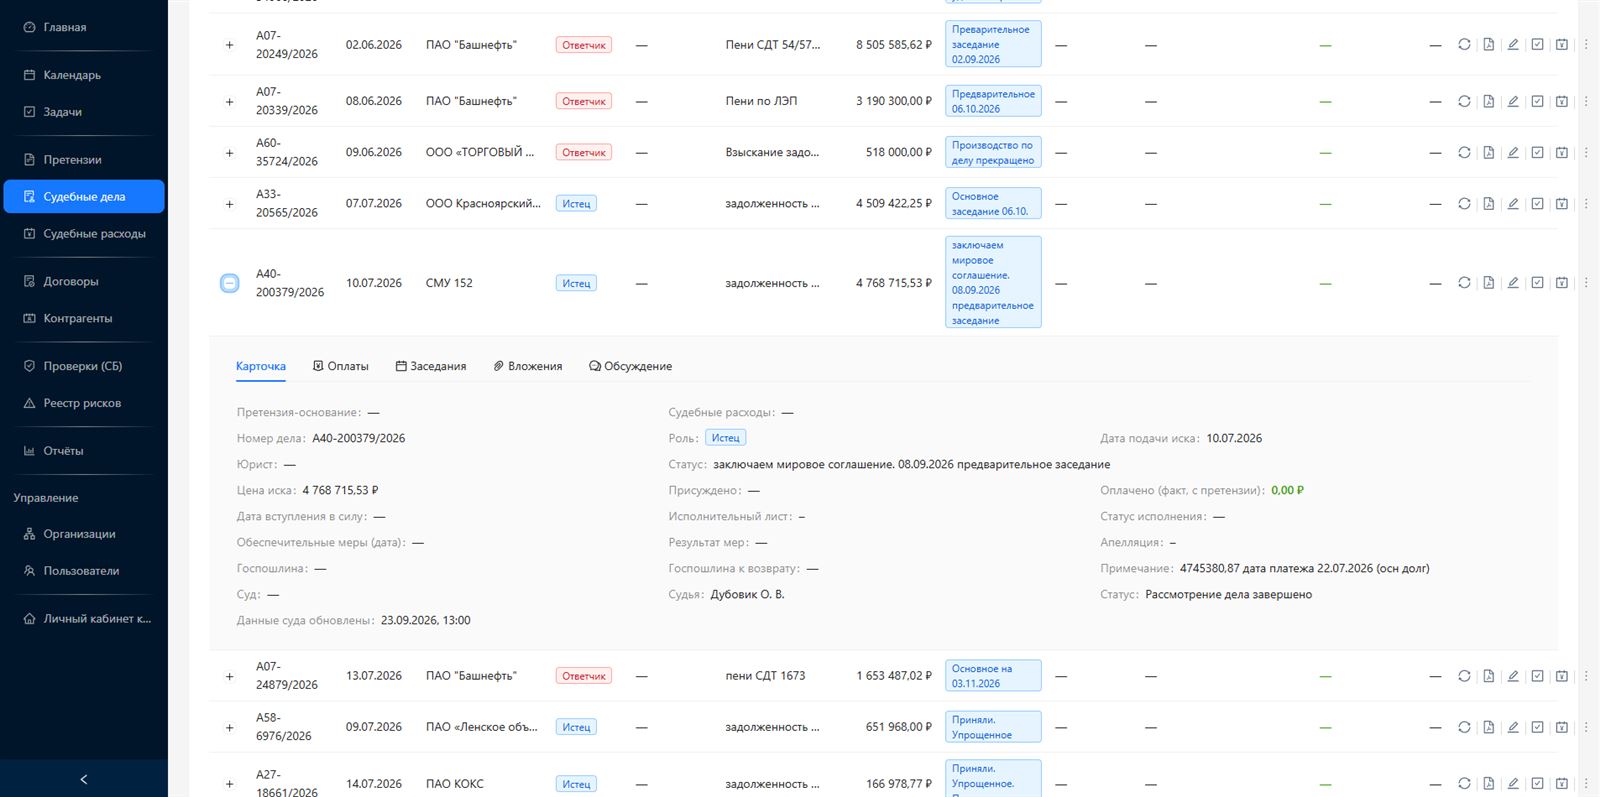

У запроса есть понятные состояния: создан, в работе, готово. Юристу не нужно уточнять, дошёл ли запрос, потому что статус виден в системе. Если проверка затягивается, руководитель замечает это по срокам. Такой порядок описан на странице контроля сроков: те же механизмы напоминаний работают и для запросов в СБ.
Когда проверка завершена, безопасник оформляет заключение. Результат с рекомендацией остаётся в карточке контрагента и доступен юристу. При отрицательном заключении сделка ставится на паузу для переговоров или отказа, а при повторном обращении используется прошлый опыт.
| Этап | Кто выполняет | Что видно в AVCRM |
|---|---|---|
| Создание | Юрист | Запрос в карточке контрагента |
| В работе | Служба безопасности | Статус «в работе» у безопасника |
| Проверка | Служба безопасности | Ход проверки и уточнения |
| Готово | Служба безопасности | Заключение с рекомендацией |
| Повтор | Юрист и СБ | Новый запрос на основе истории |
Начать удобно с текущих сделок: завести контрагентов и отправить первые запросы. Порядок работы и поля описаны в разделе инструкции, состав тарифов - на странице тарифов AVCRM. Пробный доступ открывается на 14 дней без карты, чего хватает для нескольких запросов и заключений.
Дальше запросы входят в привычку процесса: проверка запускается до подписания договора, результат сохраняется, история накапливается. Через несколько сделок служба безопасности и юристы работают в одном ритме, а решение по сделке опирается на заключение, а не на память.
Безопасник в первую очередь смотрит на признаки, которые чаще всего связаны с проблемными сделками. Это частые смены руководителя и адреса, массовый адрес регистрации, минимальный уставный капитал при крупной сделке, признаки банкротства и исполнительных производств. Отдельно проверяются связи с компаниями, исключёнными из реестра. Список red flags помогает не пропустить важное и вести проверку по единому порядку.
Важно, что сигнал сам по себе ещё не приговор. Задача проверки - собрать картину целиком и объяснить, чем рискует компания. В заключении безопасник указывает, какие признаки выявлены, насколько они существенны и что можно сделать для снижения риска. Такой подход отделяет реальную угрозу от формальной придирки, а решение по сделке опирается на понятную аргументацию.
За реквизитами партнёра часто стоят конкретные люди и группы компаний. При запросе в службу безопасности важно установить конечных владельцев и понять, кто реально принимает решения. Проверка бенефициаров помогает увидеть пересечения с руководством самой компании, аффилированность и цепочки владения. Это особенно важно при крупных предоплатах, когда за схемой может скрываться вывод средств.
Связи показывают, как устроен партнёр и с кем он работает. Безопасник изучает учредителей, руководителей и связанные фирмы, отмечает общих лиц и признаки номинальных структур. Выявленные пересечения помогают понять, не окажется ли контрагент частью уже известной группы риска. Результат отражается в заключении, поэтому юрист видит не только вывод, но и основание для решения.
KYC в проверке партнёра означает, что компания знает, с кем имеет дело. Это подтверждение наименования, адреса, руководителя и полномочий подписанта, сверка данных из нескольких источников и проверка документов. В системе такие сведения связаны с карточкой контрагента, поэтому при повторном запросе безопасник не начинает с нуля, а опирается на уже собранную базу.
Процедура KYC снижает риск подписать договор с подставной организацией или лицом без полномочий. Когда данные подтверждены и зафиксированы, у компании остаётся основание для решения и подтверждение осмотрительности. Полезно перепроверять сведения по крупным сделкам перед оплатой, поскольку реквизиты и состав владельцев со временем меняются, а проверка не должна опираться на устаревшую информацию.
Когда запросы и заключения хранятся в системе, проверки можно разобрать задним числом. Аудит показывает, по каким контрагентам проводили проверку, кто её вёл, какие выводы сделали и как быстро. Руководитель видит, не завис ли запрос, и оценивает нагрузку на службу безопасности. Так дисциплина держится не на напоминаниях, а на прозрачном учёте.
Аудит полезен при внутренних проверках и спорах. Если требуется доказать, что компания действовала осмотрительно, история запросов и заключений служит подтверждением. Единый порядок работы облегчает передачу дел между сотрудниками и снижает зависимость от отдельного специалиста. Подробнее о связи с комплаенсом - на странице заключений СБ.
Запрос и его результат должны сохраняться так, чтобы к ним можно было вернуться в любой момент. В AVCRM история привязана к карточке контрагента: видно, когда создали запрос, какие выводы получили и какие документы приложили. Перед пролонгацией договора или новой сделкой достаточно открыть карточку, чтобы восстановить контекст без переписки и поиска файлов.
Хранение защищает и от потери знаний. Когда сотрудник уходит, его наработки остаются в системе вместе с основаниями решений. Это снижает риск повторных ошибок и ускоряет онбординг новых юристов. Настроенные права доступа следят, чтобы материалы проверки видела только та команда, которой они нужны, а лишние люди не получали закрытых сведений.
Одна из частых ошибок - запускать проверку в самый последний момент. Тогда сроки поджимают, и решение принимают без полноценного заключения. Полезно создавать запрос, как только контрагент появился в сделке, а не перед подписанием. Так у службы безопасности остаётся время на глубокую проверку, а у юриста - на спокойную оценку результата.
Вторая ошибка - формальное заключение без оснований. Вывод без перечня проверок и материалов сложно защитить и легко оспорить. Стоит фиксировать, что именно проверяли и к чему пришли, и прикладывать документы. Третья ошибка - не возвращаться к истории: повторная проверка без учёта прошлых выводов тратит время и упускает уже известные риски.
Проверка контрагента не живёт отдельно от остальных процессов. Запрос в службу безопасности связан с договорами, задачами и календарём сроков: заключение влияет на условия сделки, а напоминания не дают забыть о повторной проверке. Когда всё собрано в одной системе, юристу не нужно переносить данные вручную и сверять таблицы.
Связь с управлением рисками делает проверку осмысленной. Выводы безопасника питают оценку контрагентского риска, а она влияет на решение по сделке. Чем понятнее связь между запросом, заключением и договором, тем меньше вероятность, что важный сигнал потеряется. О развитии процесса - в разделе возможностей AVCRM.
Запрос формируют юристы и сотрудники с доступом к контрагентам. Права настраиваются по ролям, поэтому безопасник видит запросы, а руководитель - сводку по ним.
Срок зависит от глубины проверки. Запрос попадает к безопаснику сразу, а статус виден юристу, поэтому не приходится уточнять, взяли ли его в работу.
Заключение с рекомендацией остаётся в карточке контрагента. Юрист ставит сделку на паузу, ведёт переговоры об условиях или отказывается от сотрудничества.
Да - состояния «создан», «в работе» и «готово» видны юристу без дополнительных уточнений. Сроки запросов контролируются, просрочки замечает руководитель.
Да - повторная проверка создаётся на основе прошлой, с учётом накопленной истории. Это удобно при пролонгации договора и сделках с тем же партнёром.
14 дней бесплатного доступа: отправьте первые запросы в службу безопасности.