Схема данных
Каждое пространство работает в собственной схеме базы данных - основной барьер между компаниями.

Мультитенантность - это способ устройства системы, при котором несколько компаний работают в одном приложении, но не видят данных друг друга. В AVCRM каждое рабочее пространство получает собственную схему базы данных: дела, договоры, файлы и пользователи лежат в своём контуре, а доступ соседям закрыт на уровне базы, а не только интерфейса.
Подход снимает главное сомнение внедрения: «куда уйдут наши данные». Ответ однозначный - в собственный контур, которым распоряжается компания. Общая инфраструктура обслуживает всех, но содержимое пространства видно только его владельцам и тем, кому выдан доступ.
Каждое пространство работает в собственной схеме базы данных - основной барьер между компаниями.
Запросы к объектам дополнительно ограничиваются организацией и пользователем, сделавшим обращение.
Внутри компании доступ раздаётся ролями: руководитель, юрист и помощник работают со своими полномочиями.
Учётные записи привязаны к пространству, а платформенные настройки доступны только администратору сервиса.
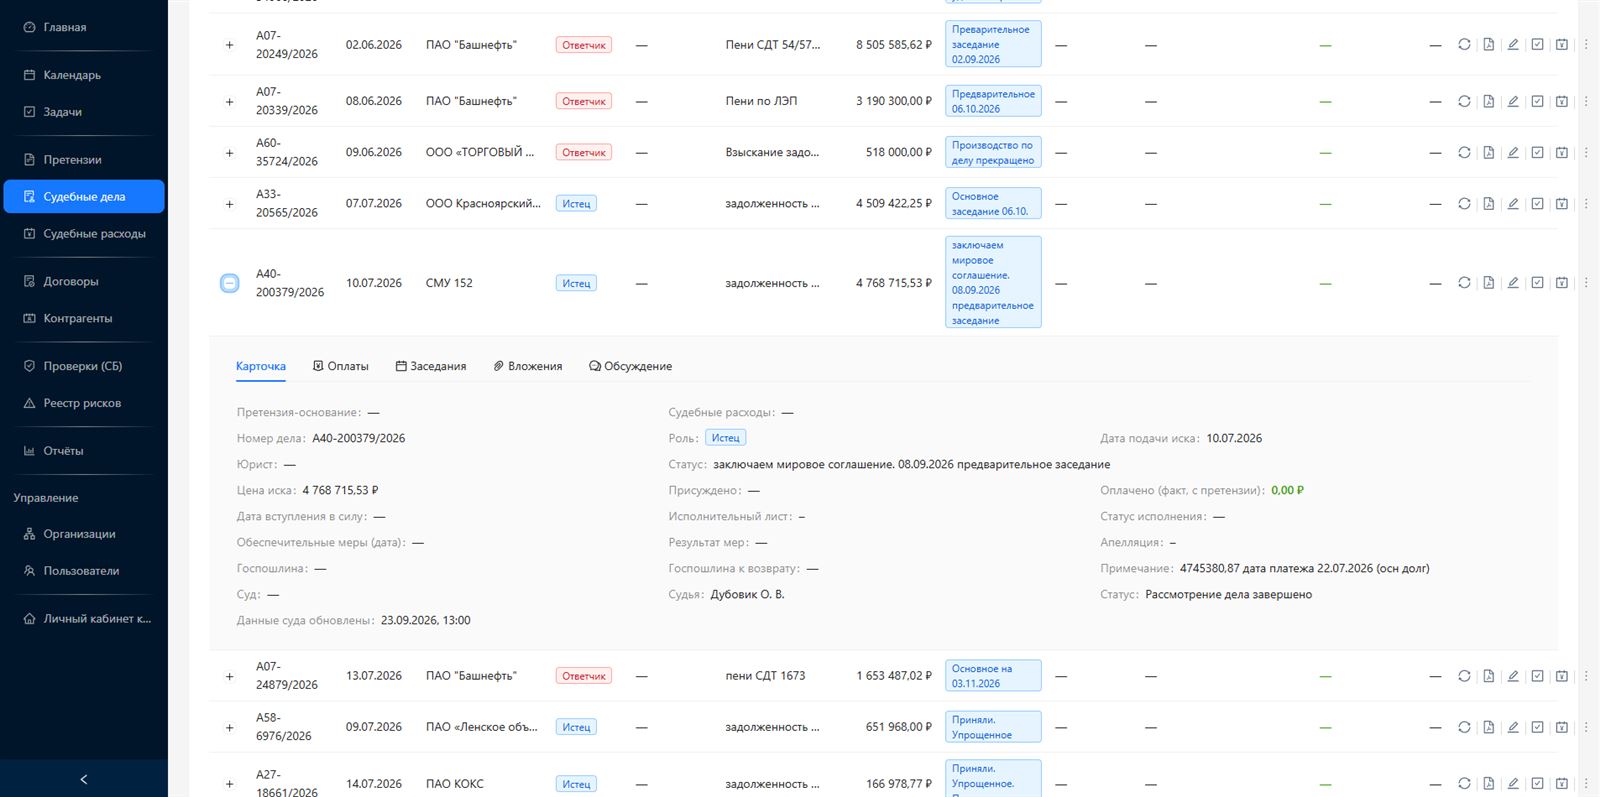

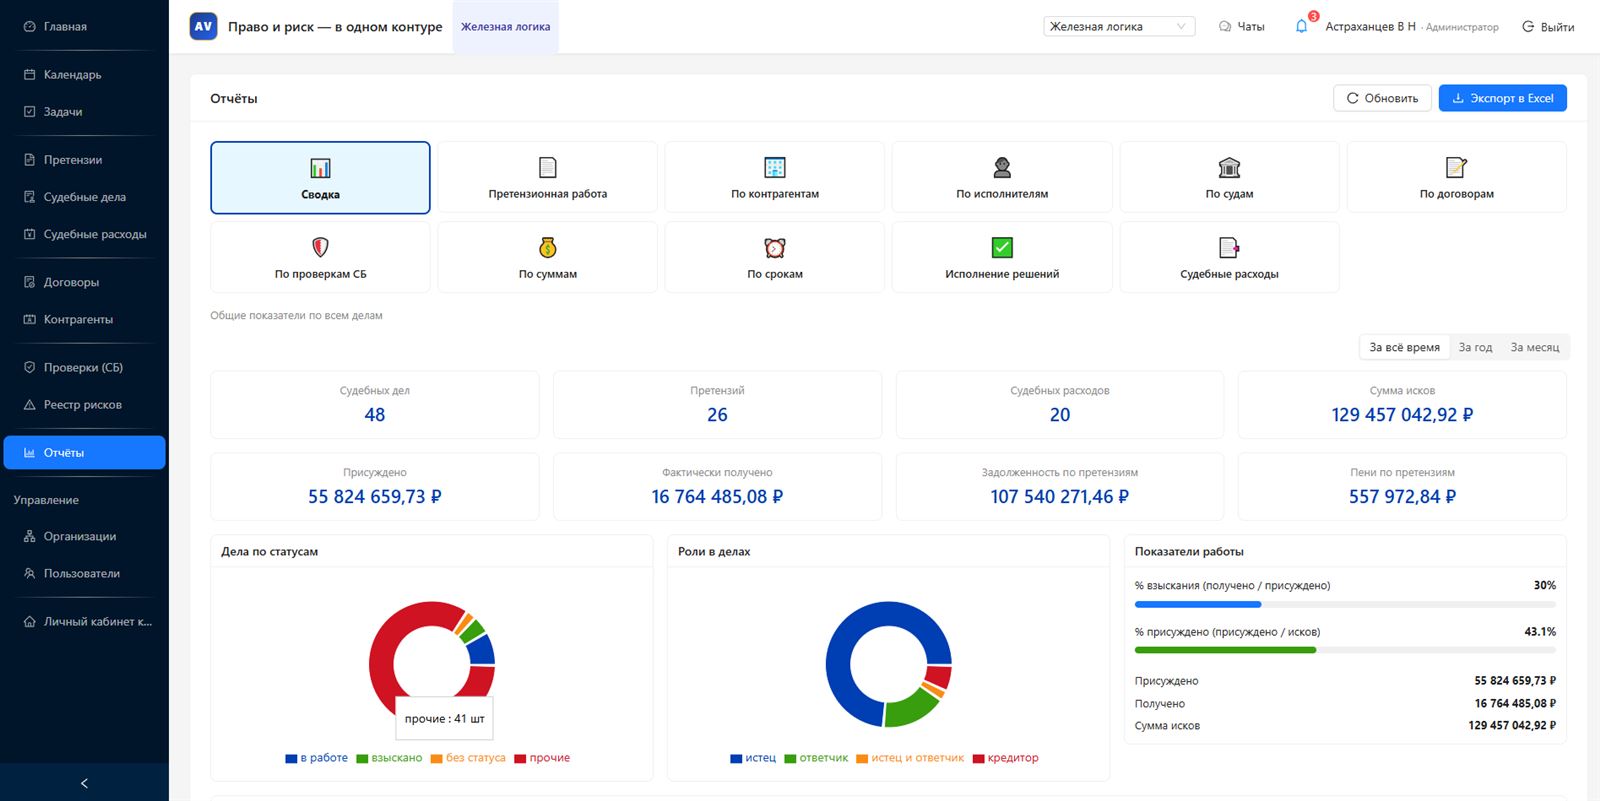
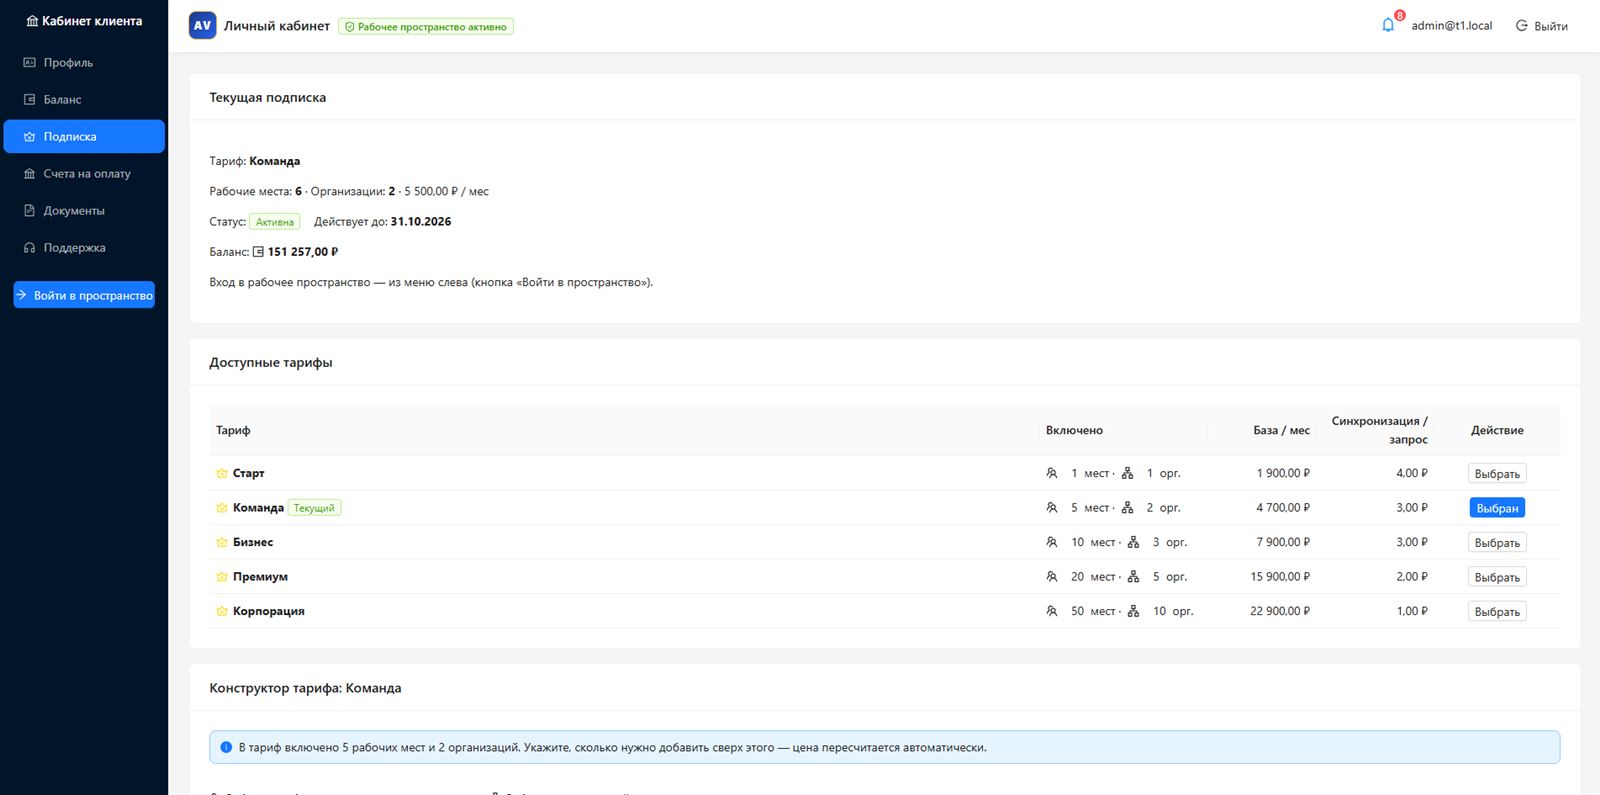

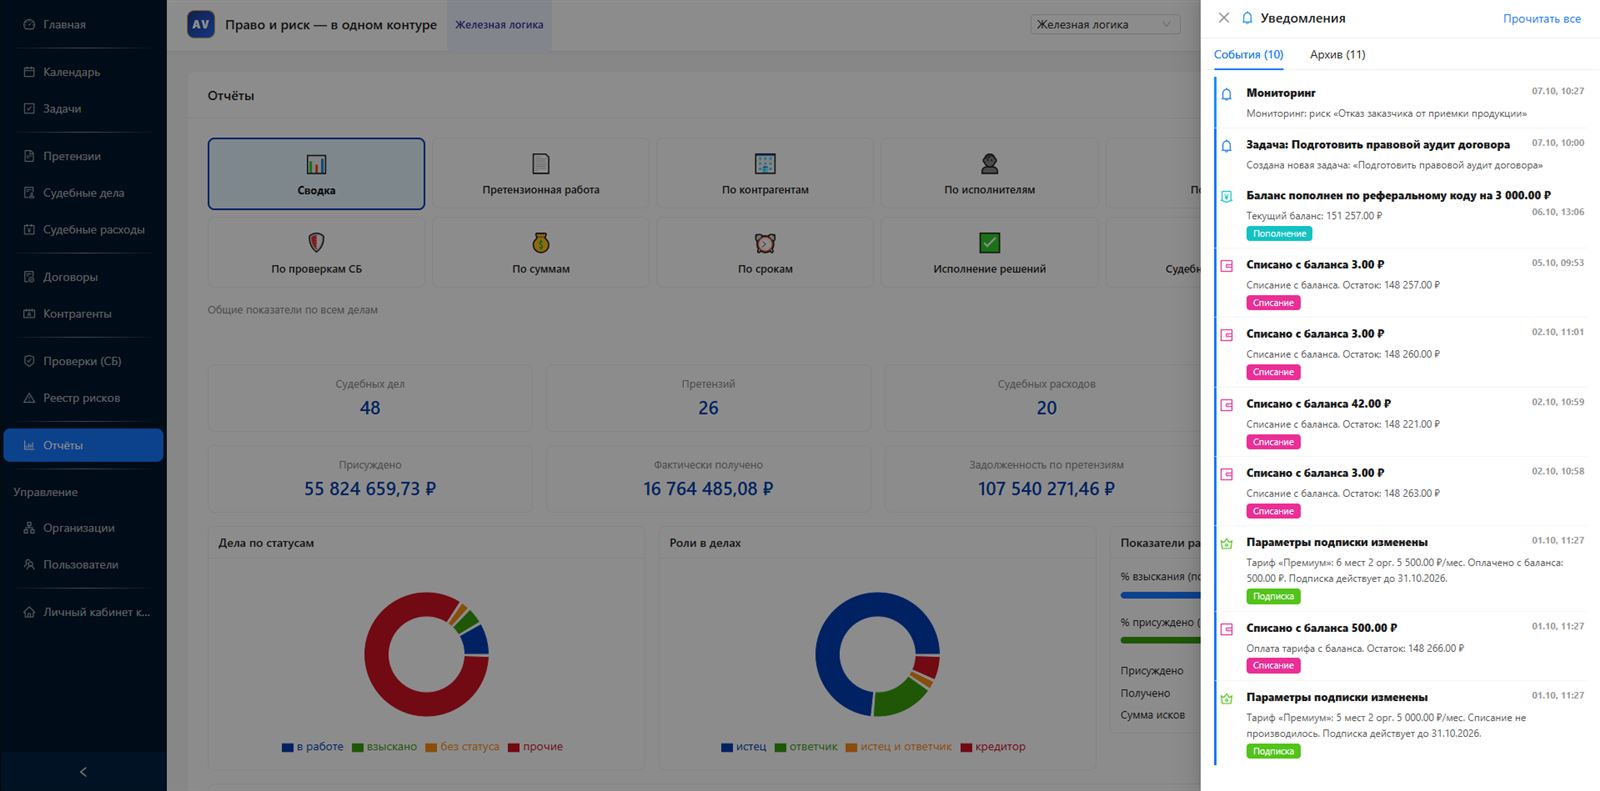
Изоляция не зависит от дисциплины разработчика: структура данных разделена на уровне базы, поэтому случайный запрос просто не увидит чужую таблицу. Поверх этого работают обычные проверки прав - два слоя вместо одного.
Компании с обособленными подразделениями работают в одном пространстве с несколькими организациями: дела, претензии и расходы помечаются принадлежностью, а сотрудник видит данные тех организаций, к которым подключён. Это удобно для холдингов и юридических фирм с отдельными практиками.
Переключение между организациями не требует отдельного входа: учётная запись одна, а объём данных регулируется подпиской и квотами. Отчётность собирается по одной организации или по всем сразу - в зависимости от задачи руководителя.
Внутри пространства доступ раздаётся ролями. Руководитель видит работу целиком и управляет составом команды, юрист ведёт назначенные объекты и создаёт материалы, помощник вносит данные и работает в согласованных границах. Отдельный режим просмотра позволяет показать экран без права изменений.
Роли не дают «случайно открыть чужое»: права действуют в пределах пространства и организации. Настройка ролей описана в разделе возможностей роли и доступы - там же сценарии для небольших команд.
| Участник | Доступ |
|---|---|
| Руководитель | Работа отдела, отчёты и настройки пространства |
| Юрист | Назначенные дела, претензии, договоры и задачи |
| Помощник | Внесение данных в рамках заданных полномочий |
| Просмотр без прав | Чтение объектов без внесения изменений |
| Клиент компании | Свой кабинет: баланс, подписка и уведомления |
Сотрудники входят в рабочее пространство, клиенты компании - в собственный кабинет, где видят баланс, подписку и обращения. Два контура входа не пересекаются: клиент не получает доступ к рабочим разделам, а сотрудник видит клиентские данные в той мере, в какой это нужно работе.
Учётная запись привязана к пространству через индекс входа, поэтому один адрес почты ведёт в нужный контур, даже если компания подключена не одна. Пароли и сеансы живут в рамках пространства.
Изоляция касается всего содержимого: карточек дел и претензий, задач, договоров, отчётов, вложений и комментариев. Файлы, загруженные в пространство, недоступны сотрудникам других компаний даже по прямой ссылке - обращение идёт внутри своего контура.
Личные переписки между сотрудниками следуют тому же правилу: диалог доступен только его участникам. Уведомления приходят по событиям собственных объектов, без «шума» от чужих компаний.
Обновления системы разворачиваются централизованно: новая версия приходит всем пространствам, а данные остаются на месте. Версия рабочего пространства отслеживается интерфейсом, поэтому открытые у сотрудников экраны обновляются корректно, без потери изменений.
Для компании это значит, что обслуживание ложится на сервис, а не на внутреннего администратора. Не нужно поднимать собственный сервер, планировать окно обновления и вручную переносить базу между версиями.
Данные пространств входят в регулярные резервные копии базы. Восстановление выполняется на стороне сервиса - задача компании не отслеживать расписание копий, но полезно знать, что история дел не зависит от действий отдельного сотрудника.
Такой подход закрывает и кадровый риск: при уходе специалиста материалы остаются в пространстве компании, а передача работы - это смена владельца задач, а не выгрузка почтового ящика.
Управление подключёнными пространствами вынесено в отдельный контур администрирования: там ведутся подписки, учётные записи и статусы. Рабочие данные компаний в административные задачи не входят - раздел закрыт от пользователей и не публикуется в общедоступной части.
Для пользователя это означает простую вещь: поддержка помогает с доступом и подпиской, но не читает дела в режиме повседневной работы. Помощь по настройкам - в разделе инструкции.
Безопасность в AVCRM - не отдельная опция, а следствие устройства: изоляция схем, фильтрация запросов, роли и раздельные входы. Дополнительные обещания здесь не нужны - важно, что даже человеческая ошибка не приводит к утечке соседнего контура.
Компании, обрабатывающие чувствительные данные, получают понятную модель: свои дела, свои файлы, свой состав пользователей. Именно такую модель ожидают от системы, которая ведёт судебную и претензионную работу.
Юридической фирме изоляция позволяет вести несколько клиентов в одном рабочем процессе, разделяя их данные организациями. Корпоративному отделу важнее строгий контур: дела компании не смешиваются с остальными пользователями сервиса, а доступ выдаётся только сотрудникам.
Небольшой компании хватает одного пространства, но принцип тот же: данные под крышей одного контура. С ростом структуры пространство расширяется организациями, а не переносом на другую систему - подробности на странице для юридической компании.
Подключение начинается с регистрации: создаётся пространство, руководитель приглашает сотрудников, справочники заполняются по мере работы. Перенос баз из таблиц возможен - данные импортируются в новый контур, после чего команда работает в AVCRM.
Никакой «половины на старте» не остаётся: старые файлы при необходимости прикрепляются к карточкам, а привычные процессы переносятся вместе с ними. Порядок шагов описан в инструкциях.
Рабочее пространство входит в тариф «Старт» - 1 900 ₽ в месяц за пространство и одного сотрудника, дополнительное место - 700 ₽ в месяц. Пробный доступ - 14 дней без карты: за это время можно проверить изоляцию, роли и работу с делами. Состав тарифов - на странице тарифов AVCRM.
Изоляция действует на каждом обращении: интерфейс, отчёты и выгрузки читают данные своего пространства. Файлы, комментарии и переписки открываются только внутри контура - прямая ссылка на чужое вложение не работает, потому что обращение идёт в свою схему.
Это же правило распространяется на поиск и уведомления: система подсказывает только те объекты, которыми владеет сотрудник. Общих каталогов, где компании пересекаются, в архитектуре нет - отсюда спокойствие при подключении нового сотрудника.
Каждый объект хранит свою историю: комментарии, даты, авторы изменений и загруженных файлов. Спустя месяцы понятно, кто добавил документ и обсуждал вопрос - это защищает и от споров внутри команды, и от потери контекста при ротации.
История общая для пространства, но разграничена правами: сотрудник видит объекты в объёме своей роли. Накопление записей делает работу прозрачной без отдельного журналирования, которое обычно никто не ведёт.
Когда компания растёт, пространство расширяется новыми сотрудниками и организациями: подписка и квоты масштабируются вместе с командой. Переезжать на другую систему ради роста не приходится - структура данных изначально рассчитана на несколько контуров и обособленные подразделения.
Напротив, при укрупнении или реструктуризации данные остаются на месте: меняются состав организаций и список пользователей, а карточки дел, договоры и история продолжают лежать в привычном контуре. Такой порядок экономит месяцы на привыкании и повторном обучении.
Нет - каждое рабочее пространство работает в отдельной схеме данных, а запросы дополнительно фильтруются по организации. Соседний контур недоступен.
Это работа нескольких компаний в одном приложении с строгим разделением данных: общее обслуживание, но свой контур у каждого клиента сервиса.
Да - в пространстве создаются несколько организаций, а сотрудники видят данные тех, к которым подключены. Это удобно для холдингов и фирм с практиками.
Руководитель пространства: приглашает сотрудников, назначает роли и может включить просмотр без прав изменений. Настройки ролей описаны в разделе о ролях и доступах.
Тариф «Старт» - 1 900 ₽ в месяц за пространство и одного сотрудника, дополнительное место - 700 ₽ в месяц. Пробный период - 14 дней без карты.
14 дней бесплатного доступа: создайте пространство, пригласите команду и работайте только со своими данными.